


Au 26 octobre 2026, l’exfiltration présentée dans cet article n’est confirmée par aucune source officielle citée. Les montants de rançon rapportés divergent : 500 000 dollars dans une capture indexée, 5 millions dans le message relayé par Cybernews.
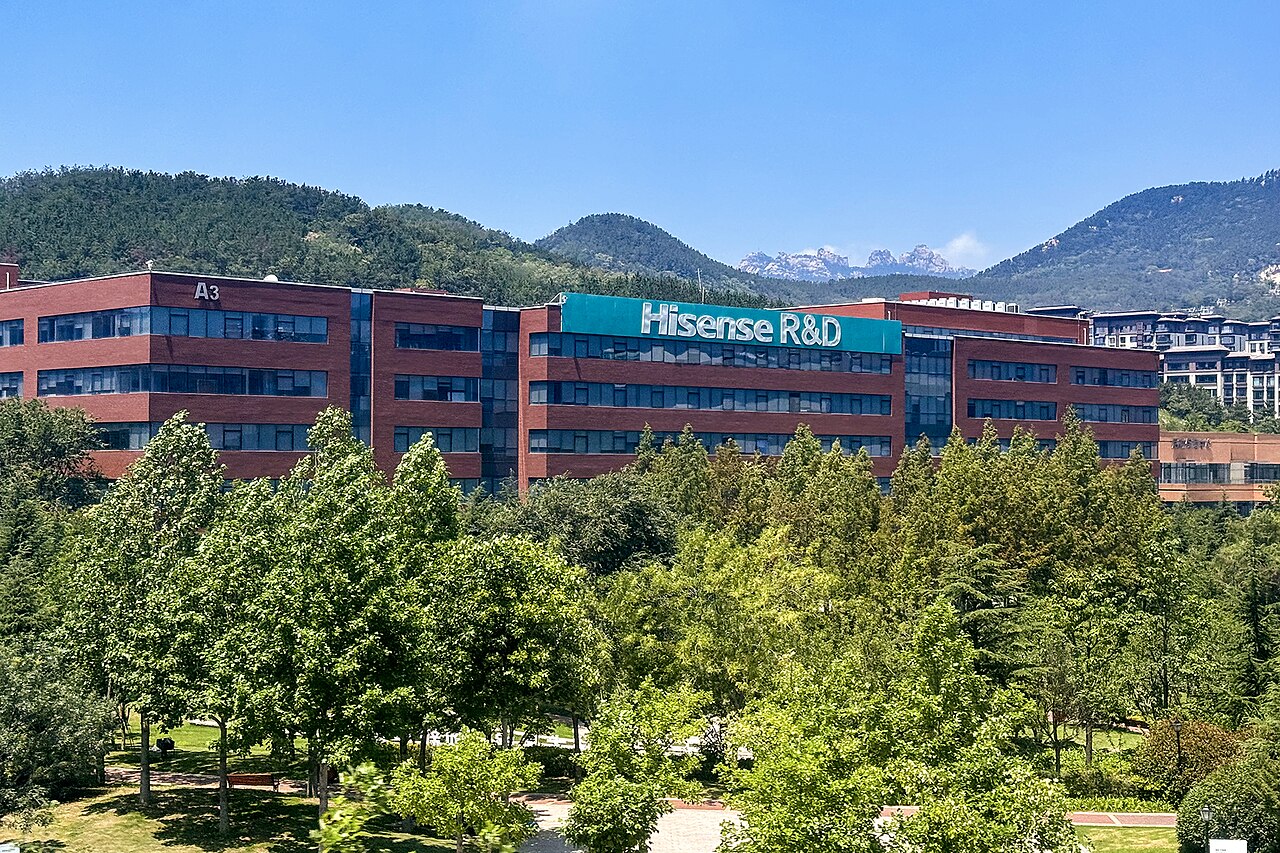
Après Whirlpool, un autre géant de l’électroménager. Hisense, le fabricant chinois de téléviseurs et d’appareils ménagers, figure depuis le 25 octobre sur le site de fuite d’un groupe de rançongiciel jusqu’ici inconnu, WhiteArmor. L’opérateur y affirme détenir 19 Go de documents internes et réclame 5 millions de dollars en bitcoins, avec un compte à rebours affiché à plus de 28 jours.
Contacté par Cybernews, Hisense n’avait pas répondu à la publication de l’article. Aucune autorité, aucun client, aucun sous-traitant n’a confirmé l’exfiltration à ce stade.
Ce que le groupe dit avoir en main
Le message publié sur le site de fuite, et repéré par les plateformes de veille Ransomware.live et Breachsense, décrit une prise ambitieuse : « l’intégralité du magasin de documents de production GCRM » de Hisense, la totalité des dossiers de réclamations au titre de la garantie pour la Malaisie et Singapour, et le binaire de l’application CRM interne du groupe.
Concrètement, cela représenterait des noms de clients, des numéros de téléphone, des adresses e-mail, des numéros de pièce d’identité, 2 549 fournisseurs référencés, des centaines de factures, des paiements, des contrats, des formulaires de retour (RMA) et les justificatifs joints aux demandes de garantie.
Un échantillon de 348 Ko a été publié pour appuyer la démonstration. Il était inaccessible au moment de la rédaction : le serveur censé l’héberger ne répondait pas. Un détail qui, à lui seul, résume la fragilité de ce genre d’annonce — les groupes de rançongiciel mentent rarement sur tout, mais exagèrent presque toujours sur le volume.
Une rançon passée de 500 000 à 5 millions
Les chiffres de la demande méritent d’être maniés avec précaution. La fiche indexée par Ransomware.live, qui conserve une capture du message d’origine, mentionne une exigence de 500 000 dollars. La version du message relayée par Cybernews en affiche 5 millions. Plusieurs publications sur X évoquent de leur côté une escalade tarifaire depuis un montant initial de 500 000 dollars.
Deux lectures possibles : soit le groupe a multiplié sa demande par dix en quelques heures, tactique classique pour créer la pression avant l’expiration du compte à rebours ; soit l’indexation a figé une première version depuis remplacée. En l’absence de confirmation indépendante, l’écart doit être signalé plutôt que tranché.
Une menace à relativiser, mais pas à ignorer
L’analyse des chercheurs relativise la portée opérationnelle de l’attaque. « Si les affirmations sont exactes, l’impact se limite aux réclamations de garantie pour la Malaisie et Singapour, ainsi qu’aux données clients », estime Aras Nazarovas, chercheur sécurité chez Cybernews. « Cela touche surtout la confidentialité des informations personnelles identifiables : noms, numéros de téléphone, adresses e-mail et factures. »
Un risque secondaire existe néanmoins : le binaire de l’application CRM, s’il est authentique, pourrait être analysé pour attaquer les systèmes de traitement des demandes de garantie — fraude au retour, ou extraction de nouvelles données personnelles.
Comment fonctionne ce type de groupeLe schéma est celui de l’« extorsion à double détente » : les attaquants s’introduisent dans un système, en exfiltrent des données, puis menacent de les publier si la rançon n’est pas payée — le chiffrement des systèmes n’étant qu’une option parmi d’autres. WhiteArmor se présente comme une structure « à affiliés » : les opérateurs qui mènent les intrusions conservent la quasi-totalité du butin, ne reversant que 5 % de la rançon à la plateforme, un taux nettement inférieur aux standards du milieu. Le groupe recruterait des testeurs d’intrusion, des spécialistes de l’exploitation web et des chercheurs de vulnérabilités « zero-day », selon la plateforme de renseignement DarkFeed.
Pour comprendre ces mécanismes au-delà de cette revendication : notre guide Rançongiciel et extorsion.
Un groupe qui vient d’apparaître
WhiteArmor est une entité très récente. Sa première victime revendiquée remonte au 21 octobre 2026 selon Cybernews, au 22 octobre selon Breachsense — qui en dénombre cinq à ce jour, dont Whirlpool, le transporteur américain J.B. Hunt ou le parti brésilien Partido Liberal. La plateforme de veille invite elle-même à la prudence : s’agissant d’un groupe émergent, la revendication doit être « traitée avec circonspection jusqu’à vérification indépendante ».
Le rythme, en revanche, est un signal. Cinq à six victimes en moins d’une semaine, dans des secteurs aussi différents que l’électroménager, la logistique et la politique, suggère une organisation déjà rodée plutôt qu’un groupe improvisé.
Ce qu’il faut retenir côté clients
Pour les personnes ayant acheté un appareil Hisense en Malaisie ou à Singapour et fait jouer la garantie, le risque immédiat n’est pas financier : il est informationnel. Les données potentiellement exposées — identité, coordonnées, références de dossier — suffisent à construire des messages d’hameçonnage crédibles, qui se feront passer pour le service après-vente ou pour un prestataire de garantie.
Trois réflexes s’imposent : considérer toute sollicitation téléphonique ou par courriel évoquant un dossier de garantie comme suspecte tant que Hisense n’a pas communiqué ; ne jamais transmettre de coordonnées bancaires à un interlocuteur qui appelle le premier ; et surveiller les tentatives d’ouverture de compte ou de crédit à partir de ses données d’identité.
Les trois réflexes à retenir
- Vérifier les sollicitations de SAV par un canal officiel que vous retrouvez vous-même, sans utiliser les coordonnées du message reçu.
- Ne pas transmettre de données bancaires à la suite d’un appel non sollicité.
- Surveiller les usages de votre identité et consulter les démarches de notre guide sur le vol d’identité numérique si des signes inhabituels apparaissent.
Reste la question de fond, celle que posent tous les dossiers de ce type : une entreprise qui ne confirme ni n’infirme une intrusion laisse ses clients dans le flou au moment précis où ils auraient besoin d’informations. Un silence prolongé n’est pas neutre — il déplace simplement le coût de l’incertitude sur les victimes.
Sources
Revendication de WhiteArmor et analyse de la rédaction, Cybernews ; fiche de la victime et capture du message d’origine, Ransomware.live ; suivi du groupe et décompte des victimes, Breachsense. L’exfiltration n’est confirmée par aucune source officielle à ce jour.
Partager cet article
 X
Pour passer à l’action
 Guide · ParticuliersRepérer l’hameçonnageReconnaître les messages qui exploitent vos informations pour gagner votre confiance.
 Guide · IdentitéVol d’identité numériqueLes signaux à surveiller et les démarches en cas d’utilisation de vos données.
 Guide · ProfessionnelsFuite de données clientsComprendre l’exposition des données et les actions à engager dans votre entreprise.
 Guide · ProfessionnelsRançongiciel et extorsionPrévenir les attaques et préparer une réponse sans céder à la pression.




















