


Les attaques sont documentées par le CERT-FR. En revanche, les revendications de NoName057(16) et de Z-Pentest ne peuvent pas être vérifiées de manière indépendante : leurs canaux Telegram ont été supprimés. Les citations en anglais sont traduites par nos soins.
L’essentiel en quatre points
- Les attaques. Dans la nuit du 11 au 12 octobre 2026, les contrôleurs de froid Danfoss de plusieurs centaines de magasins français ont été piratés ; une seconde vague a visé des systèmes Dixell le 12 au 13, puis des enseignes en Belgique, au Danemark, aux Pays-Bas, en Suède, en Finlande, en Estonie, en Irlande et au Luxembourg.
- Le mode opératoire. Dégivrage forcé continu, consigne de température poussée jusqu’à 50 °C — voire 150 °C sur une installation —, paramètres modifiés automatiquement deux à trois fois par seconde : la chaîne du froid a été brisée à distance.
- Les revendications. NoName057(16) et Z-Pentest, deux groupes hacktivistes prorusses, se sont attribués les attaques sur Telegram — puis ont effacé leurs canaux. Aucune de leurs affirmations ne peut être vérifiée à ce jour.
- Le vrai scandale. Environ 13 000 systèmes de réfrigération restent vulnérables en Europe, avec des interfaces d’administration exposées sur Internet — ce que le CERT-FR qualifie depuis le 12 octobre de contraire aux bonnes pratiques.
Une nuit, des centaines de rayons vides
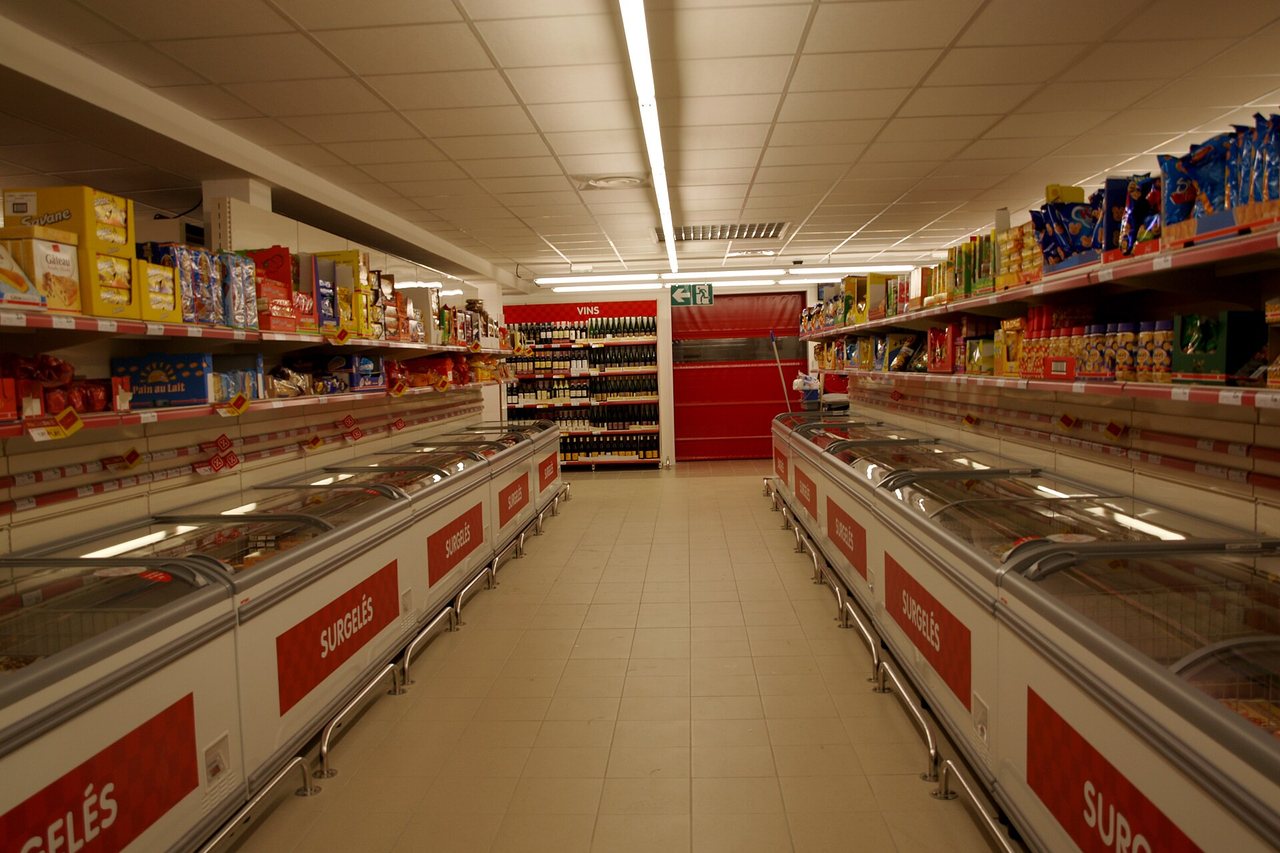
Le récit, d’abord français, a de quoi glacer. Dans la nuit du dimanche 11 au lundi 12 octobre, des pirates s’attaquent aux systèmes de régulation frigorifique du fabricant danois Danfoss — certaines versions antérieures à la version 4 de son logiciel — qui équipent la grande distribution. La fonction de dégivrage automatique, normalement limitée à environ deux heures par jour, est détournée en dégivrage forcé et continu, avec une consigne de température fixée à 50 °C. Au petit matin, quand les équipes ouvrent les meubles frigorifiques, « une vague de chaleur s’échappe » (BFM Business).
Le bilan est lourd : 300 magasins Intermarché et Netto, près d’une centaine de magasins U, des Leclerc, des Metro et des commerces indépendants touchés. Dans le Bas-Rhin, un Intermarché de Haguenau perd l’intégralité de son stock de surgelés (50 000 euros de préjudice), un Leclerc de Wasselonne jette surgelés et produits frais (220 000 euros). À l’échelle nationale, les pertes se comptent en millions d’euros. Le patron de Coopérative U juge l’attaque « d’une extrême gravité » et « inédite » (BFM Business). Saisie par le Premier ministre, l’ANSSI identifie rapidement la vulnérabilité, prend contact avec l’éditeur danois — et anticipe la suite : d’autres pays pourraient être touchés.
Elle avait raison. Vingt-quatre heures plus tard, une deuxième offensive vise des équipements Dixell : dans un supermarché de la région bordelaise, les consignes de surgelés ne sont plus à − 22 °C mais à 150 °C. Le frigoriste Damien Deudon, témoin de la manœuvre, décrit une opération automatisée — « ils modifiaient entre deux et trois paramètres par seconde », bien plus vite qu’un humain — et une première en vingt-cinq ans de métier (Le Monde). Puis la vague déborde des frontières : selon Cybernews, des supermarchés en Belgique, Estonie, Irlande, Luxembourg, Pays-Bas, Danemark, Suède et Finlande sont forcés de jeter des tonnes de denrées à leur tour.
Le 12 octobre, le CERT-FR publie l’alerte CERTFR-2026-ALE-012 et établit la liste des maillons faibles : les contrôleurs à distance Danfoss séries AK-SM et AK-SC, Copeland XWEB et Dixell XWEB, compromis « en nombre ». Son diagnostic tient en une phrase, qui dit tout du scandale : « De manière générale, l’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques. »
Qui sont NoName057(16) et Z-Pentest ?
C’est là que l’affaire change de nature. Fin octobre, deux groupes hacktivistes prorusses — NoName057(16) et Z-Pentest Alliance — revendiquent conjointement les attaques européennes sur leurs canaux Telegram (Cybernews). NoName057(16) publie pour faire bonne mesure un échantillon de « plus de 2 500 lignes » censé contenir identifiants et mots de passe d’employés et de clients de Danfoss. Z-Pentest, lui, retourne l’accusation comme un gant :
« Le problème ne vient pas des “hackers du mal”, mais de la négligence systémique des opérateurs européens et américains qui ont ignoré les exigences élémentaires de cybersécurité depuis des années. »
Z-Pentest, groupe hacktiviste prorusse — propos traduits de l’anglais (notre traduction, via Cybernews)
Qui sont-ils ? NoName057(16) est le vétéran : apparu en mars 2022, quelques jours après l’invasion de l’Ukraine, le groupe s’est fait une spécialité des attaques par déni de service (DDoS) contre les portails gouvernementaux, banques, transports et médias d’Ukraine, d’Europe et des États-Unis, au moyen de sa plateforme dédiée DDoSia — plus de 3 700 cibles recensées en Europe par les analystes de Recorded Future. Sa notoriété lui a valu une opération internationale coordonnée par Europol (Opération Eastwood) et une place sur la liste du programme de récompenses américain Rewards for Justice.
Z-Pentest est le nouvel entrant, et bien plus inquiétant. Apparu fin 2024, composé selon plusieurs sources de vétérans de NoName057(16) et de la « Cyber Army of Russia Reborn », il a fait du ciblage des systèmes de contrôle industriel (OT) sa marque de fabrique : stations d’épuration, réseaux électriques, installations pétrolières et gazières, exploitations agricoles. Son approche est celle du chasseur d’opportunités — panneaux de contrôle exposés sur Internet, mots de passe faibles — plutôt que celle de l’ingénieur de pointe. Suffisant pour que les agences occidentales (CISA, NSA, FBI, NCSC britannique) aient tiré la sonnette d’alarme dans un avis conjoint sur ces groupes prorusses qui « mènent des attaques opportunistes » contre les infrastructures critiques (CISA, AA25-343A).
Des revendications à prendre avec des pincettes
Reste une précaution d’usage, et elle compte : au moment où Cybernews publie son enquête, les deux canaux Telegram ont été supprimés, et aucune revendication ne peut être vérifiée de manière indépendante. Les allégations ont été relayées sur X par la chercheuse en renseignement sur les menaces connue sous le pseudonyme CyberKnow, qui exprime elle-même de sérieux doutes : les hacktivistes ont-ils réellement percé ces systèmes, ou sont-ils simplement montés au créneau après que les médias ont suspecté leur implication ? Le piratage revendiqué et le piratage réel ne sont pas synonymes — la revendication est un outil de propagande aussi efficace que l’attaque elle-même.
Cette réserve ne change toutefois rien à l’affaire de fond. Qu’ils aient agi ou capitalisé, les groupes prorusses décrivent la même surface d’attaque, et les faits documentés côté français — alerte du CERT-FR, compromissions « nombreuses », listes d’équipements concernés — la confirment. Même l’échantillon d’identifiants Danfoss diffusé par NoName057(16), s’il est authentique, s’inscrirait dans une série : des fuites de données massives chez les acteurs de la distribution française tout au long de l’année 2026, d’Auchan à Intermarché (rappel chronologique sur Wikipédia).
13 000 systèmes encore vulnérables : la leçon n’a pas été apprise
C’est le chiffre qui devrait inquiéter plus que les revendications : selon les analystes cités par Cybernews, environ 13 000 systèmes de réfrigération restent vulnérables en Europe, toujours équipés d’un firmware obsolète affecté par des failles connues. Le CERT-FR, lui, alerte noir sur blanc : « des campagnes d’attaques sont probablement toujours en cours », et maintenir en ligne un équipement sans correctif — voire en fin de vie — « le expose à une très forte probabilité de compromission ». Un simple reset usine, précise l’agence, ne suffit pas : l’équipement restauré reste vulnérable et « sera certainement de nouveau compromis ».
Les remèdes sont connus, documentés, et d’une banalité confondante : retirer les interfaces d’administration d’Internet, restreindre l’accès à un VPN ou à un réseau protégé, mettre à jour les firmwares, changer les mots de passe par défaut, activer les niveaux de sécurité stricts proposés par les constructeurs. Rien de tout cela ne relève de la prouesse technique : ce sont les bases, les mêmes que Z-Pentest accuse les opérateurs d’avoir ignorées « depuis des années ». Le groupe s’est rendu coupable d’une attaque contre des biens de consommation et, au-delà, contre la chaîne alimentaire. Mais son argument central a le goût amer de la vérité : la vulnérabilité n’était pas dans les frigos, elle était chez ceux qui les ont connectés à Internet sans jamais les verrouiller.
Après les hôpitaux, les mairies et les impôts, les pirates — étatiques ou hacktivistes — viennent de démontrer qu’ils peuvent faire fondre la chaîne du froid d’un demi-continent depuis un clavier. La prochaine cible, les agences occidentales l’ont déjà écrite noir sur blanc : l’eau, l’énergie, l’agriculture. À chaque fois, le point d’entrée sera le même — une interface oubliée, un mot de passe d’origine, un correctif jamais appliqué. La cybersécurité des infrastructures critiques n’avancera pas à coups de plans de communication, mais à coups de firmware mis à jour. Il est encore temps de commencer : les 13 000 systèmes vulnérables sont, eux, déjà en ligne.
Sources
- Cybernews — « European refrigeration systems hack claimed by pro-Russian groups » (article source, novembre 2026)
- BFM Business — « Une cyberattaque frappe les frigos de Leclerc, Intermarché et Super U » (12 octobre 2026)
- Le Monde — « Après ceux de l’entreprise Danfoss, d’autres systèmes de réfrigération ont été visés » (13 octobre 2026)
- CERT-FR (ANSSI) — Alerte CERTFR-2026-ALE-012 : « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération » (12-16 octobre 2026)
- Europol — « Global operation targets NoName057(16) pro-Russian cybercrime network »
- Recorded Future — « Inside DDoSia: NoName057(16)’s Pro-Russian DDoS Platform »
- U.S. Department of State — Rewards for Justice : NoName057(16)
- CISA — Avis conjoint AA25-343A : « Pro-Russia Hacktivists Conduct Opportunistic Attacks »
- Orange CyberDefense — « Z-Pentest Alliance », Cyber Intelligence Bureau
- Wikipédia — « Cyberattaque de 2026 contre la grande distribution en France »
Les citations originellement en anglais ont été traduites par nos soins (« notre traduction »). Les revendications de NoName057(16) et de Z-Pentest ne pouvaient être vérifiées de manière indépendante au moment de la publication, leurs canaux Telegram ayant été supprimés. Cet article s’appuie sur l’enquête de Cybernews et sur les documents officiels listés ci-dessus.
Partager cet article
 X
Pour passer à l’action
Ces guides donnent des conseils généraux pour les entreprises et les commerces. Ils ne remplacent pas les consignes du fabricant ni l’alerte du CERT-FR pour les équipements concernés.
 Guide - ProfessionnelsLes mesures essentiellesDix mesures de cybersécurité à coût nul ou faible, classées de la plus protectrice à la plus complémentaire, pour qu’un…
 Guide - ProfessionnelsMFA généraliséMessagerie, banque, outils d’administration : voici dans quel ordre déployer l’authentification multifacteur dans une TPE-PME,…
 Guide - ProfessionnelsChaîne d'approvisionnementInfogérant, éditeur de logiciel, hébergeur, sous-traitant : comprenez comment vos prestataires deviennent une porte d’entrée…
 Fiche réflexeLes 6 premières actions en cas d'attaqueÉcran noir, demande de rançon, fichiers chiffrés ou virements suspects : voici les six gestes à faire dans l’ordre, dès les…




















